Tedarikçide Siber Olay: Satın Alma ve Süreklilik Kararını Nasıl Yönetirsiniz?
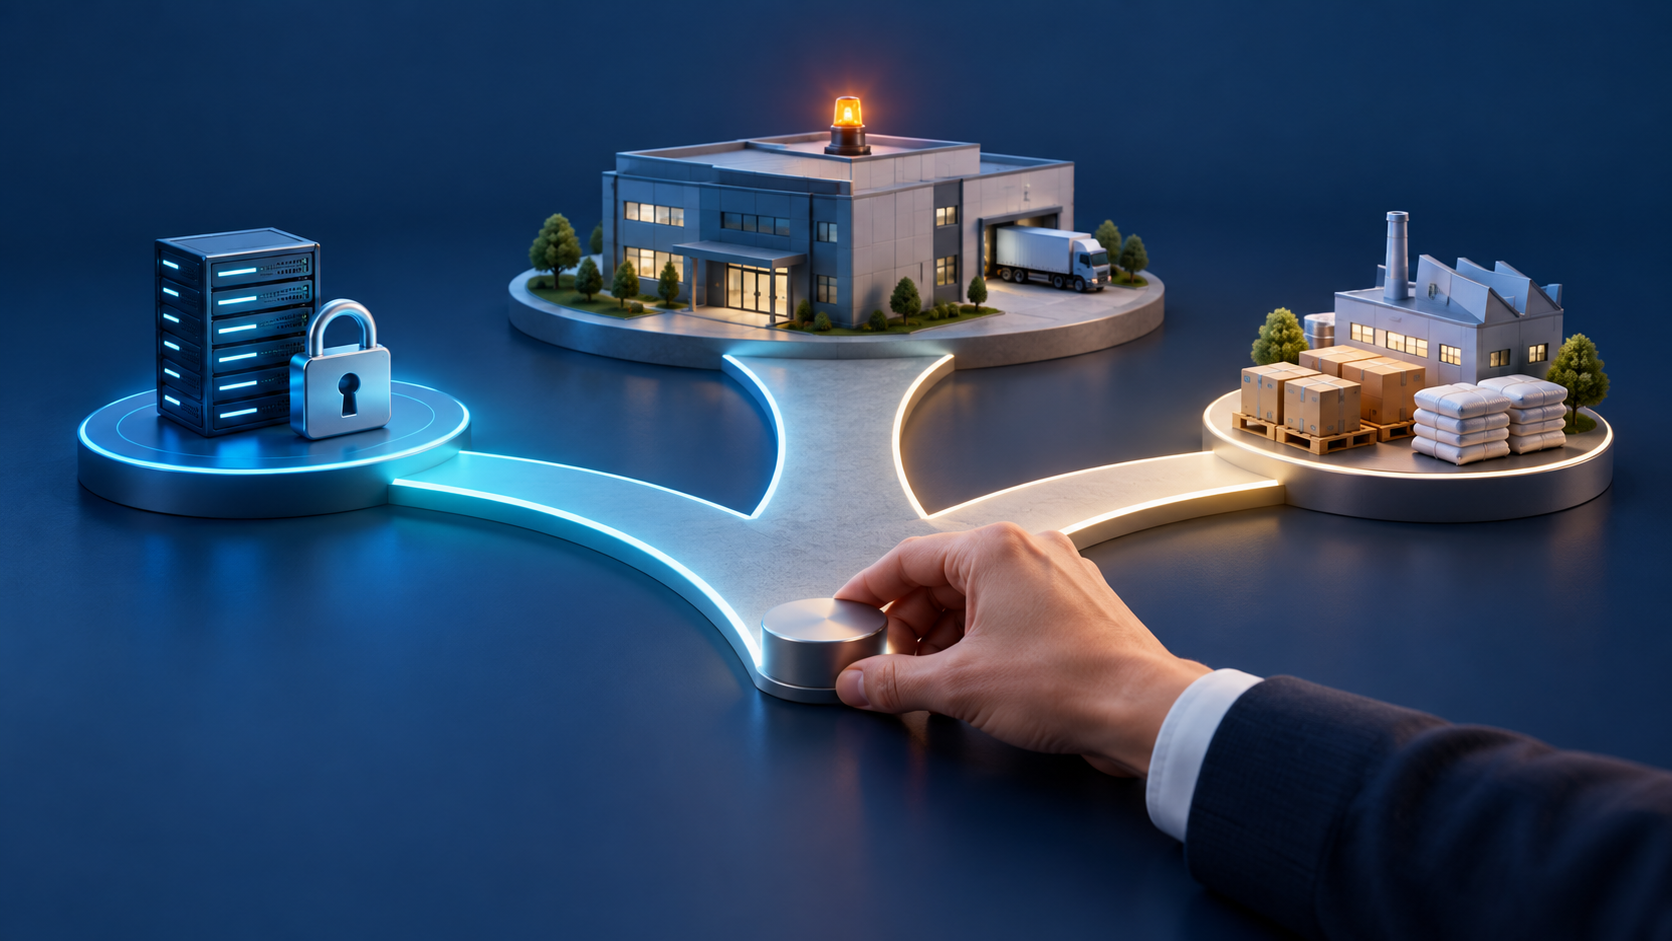
Tedarikçideki bir siber olay her siparişi aynı ölçüde etkilemez. Olayı teyit edin; sistem erişimini, teslimat planını ve kritik girdileri ayırarak gerekçeli bir aksiyon belirleyin.
Tedarikçide siber olay duyulduğunda satın alma ne yapmalı? Önce olayın doğru şirketi ve satın aldığınız hizmeti veya malzemeyi etkileyip etkilemediğini doğrulayın. Ardından iki ayrı soruyu değerlendirin: Kurumunuzun sistem veya verilerine erişim riski var mı; tedarikçinin teslimat ya da hizmet taahhüdü değişti mi? Bilgi güvenliği ekibinin erişim kararıyla satın almanın sipariş ve alternatif tedarik kararını aynı gerekçe kaydında buluşturun. Tek bir haber, bütün siparişlerin durdurulması için yeterli kanıt değildir.
Olayın teyidi ile iş etkisini ayırın
Bir tedarikçinin müşteri portalı kullanılamıyor olabilir; üretimi ve sevkiyat operasyonu ise çalışıyor olabilir. Tersi de mümkündür: Portal açıkken planlama veya depo sistemi kesintisi teslimatı etkileyebilir. Bu temsili durumlarda 'siber olay var' bilgisi aynı görünür, fakat satın alma aksiyonu farklıdır. Resmî şirket açıklaması, kurumunuzun güvenlik değerlendirmesi ve tedarikçinin yazılı operasyon teyidi ayrı kanıtlar olarak tutulmalıdır. Teyit edilmeyen kapsamı veya iyileşme tarihini kesin bilgi gibi kaydetmeyin.
NIST'in 8 Temmuz 2026'da kesinleşen SP 1326 hızlı başlangıç rehberi, tedarikçi incelemesini kritikliğe göre önceliklendirmeyi ve bulguları mümkün olduğunda birden fazla kaynakla doğrulamayı önerir. Rehber bilgi ve iletişim teknolojisi tedarikçilerine odaklanır. Buradan satın alma için çıkarılabilecek operasyonel ders, inceleme derinliğini tedarikçinin işinizdeki rolüne göre belirlemektir; rehberi bütün malzeme tedarikçileri için zorunlu bir mevzuat hükmü gibi sunmamak gerekir.
- Kimlik ve kapsam: Etkilenen tüzel kişi, tesis, hizmet veya ürün sizin satın alma ilişkinizle aynı mı?
- Kanıt durumu: Olay doğrulanmış mı, araştırılıyor mu; hangi bilgi yalnızca tahmin?
- Operasyon teyidi: Üretim, depo, sevkiyat, sipariş teyidi ve destek hizmetlerinden hangileri etkileniyor?
- Sonraki güncelleme: Yetkili temas kişisi kim ve yeni teyit ne zaman beklenecek?
Sistem erişimi ve teslimat için ayrı karar sahipleri belirleyin
Bir siber olayın erişim boyutunu satın alma ekibi tek başına değerlendirmemelidir. Bilgi güvenliği ve BT ekipleri, tedarikçinin kurum sistemlerine bağlantısını ve paylaşılan verileri inceler; gerektiğinde erişimin sınırlandırılmasına ilişkin kararı kendi yetkileri içinde verir. Satın alma ise sözleşmedeki bildirim koşulunu, hizmet kapsamını ve yazılı teslimat teyidini toplar. İş sürekliliği veya planlama ekibi, mevcut hizmetin ya da girdinin ne kadar süre tolere edilebileceğini değerlendirir.
Birleşik Krallık NCSC'nin tedarik zinciri güvenliği rehberi, güvenlik olaylarının yönetimi ve bildirimi için sorumlulukların, bildirim sürelerinin ve muhatapların sözleşmede açık olmasını önerir. Bu yaklaşım, olay sırasında ilk kez bir iletişim zinciri kurmak yerine önceden tanımlı bir akış kullanmayı destekler. Şirketiniz için uygulanacak bildirim yükümlülükleri ve süreler, ilgili sözleşme ile mevzuat kapsamında ayrıca değerlendirilmelidir.
Quibas Piyasa ve Şirket Zekâsı, kamusal risk ve şirket verisini kurumun operasyon verisiyle birlikte ele alan; sinyallerin gözlem ve güncelleme zamanını, güven düzeyini ve karar izini görünür tutan bir yapı sunar. Teyit edilmiş şirket sinyalini bu bağlamda okumak, hangi tedarikçi ilişkisinin incelenmesi gerektiğini gerekçelendirmeye yardımcı olur. Siber olayın teknik kapsamını ve güvenli erişim kararını ise kurumun yetkili güvenlik ekibi belirler; satın alma değerlendirmesi bu teyitlerle ilerler.
Teslimat belirsizliğini kritik girdiye bağlayın
Satın alma için belirleyici soru, olayın hangi taahhüdü etkilediğidir. İlgili açık siparişin ihtiyaç tarihiyle güncel teslim teyidini karşılaştırın; kullanılan malzemenin stok kapsamasını ve alternatifin devreye alma süresini görün. Bir BT hizmetinde ise aynı değerlendirmeyi kritik işlev, kabul edilebilir kesinti ve doğrulanmış yedek işleyiş üzerinden yapın. Malzeme teslimatı ile dijital hizmet kesintisini aynı ölçü birimiyle puanlamak yerine, her ilişki için uygun karar ölçütünü kullanın.
ENISA'nın Haziran 2023 tarihli iyi uygulamalar raporu, 2022 çalışmasından gelen bağlamı kullanır; tedarik zinciri risklerinin iş sürekliliği gereksinimleriyle değerlendirilmesini ve önemli BT/OT bağımlılıklarının belirlenmesini ele alır. Rapordaki uygulama ilkeleri bu rehbere dayanak sağlar; veriler güncel olayların sayısı veya bugünkü tehdit seviyesi olarak kullanılmamıştır.
- Teslim tarihi değişmediyse ve erişim incelemesi sürüyorsa, sipariş sürekliliğini yazılı teyitle izleyin; incelemeyi gerçekleşmiş gecikme gibi sunmayın.
- Teslim teyidi kaybolduysa, stok kapsaması ve ihtiyaç tarihi üzerinden bir sonraki karar zamanını belirleyin.
- Kritik hizmetin yedek işleyişi doğrulanmadıysa, iş sahibi ve BT ekibiyle uygulanabilir devam planını teyit edin.
- Alternatif hazırlığı gerekiyorsa, kalite ve güvenlik onaylarını, devreye alma süresini ve ek maliyeti ticari kararla birlikte inceleyin.
Quibas Stok Riski ve Tedarik Sürekliliği, kalan stok gününü, teyitli girişleri, teslim süresini ve tedarikçi bağımlılığını aynı risk penceresinde değerlendirir; eşik ihlalini sorumlu ve takip tarihi bulunan aksiyona dönüştürür. Tedarikçiden gelen güncel teslim teyidi bu operasyonel görünümde değerlendirildiğinde ekip, siber olayın malzeme akışına doğrulanmış etkisi için stok tahsisi veya alternatif hazırlığını önceliklendirebilir. Kararı hangi kanıtın değiştirdiği ve kimin onay verdiği açık olmalıdır.
Geçici tedbirin kaldırılmasını da kanıta bağlayın
Tedarikçinin 'sistemlerimiz açıldı' açıklaması tek başına bütün kontrollerin tamamlandığı anlamına gelmez. Bilgi güvenliği ekibi güvenli erişim için gerekli teyitleri, satın alma ekibi ise güncel hizmet veya sevkiyat taahhüdünü değerlendirsin. Geçici tedbirin hangi koşulda kaldırılacağı, beklenen kanıt ve sonraki inceleme tarihi kayıtlı olsun. Aynı olay tekrarlandığında veya kapsam değiştiğinde önceki kararı yeni bilgiyle yeniden inceleyin.
İlk uygulama için kritik bir tedarikçi ilişkisi seçin. Olay bildiriminin kime ulaşacağını, erişim kararının sahibini, teslim teyidini, yedek işleyişi ve ticari onayı aynı masa başı senaryoda deneyin. Başarı ölçütü alarm sayısı değil; olayın teyidinden gerekçeli karara kadar açık kalan soruların, sorumluların ve karar zamanının görünür olmasıdır.